KANAP 26.10.6: de la vulnerabilidad a la aplicación de negocio
26.10.6 incorpora a KANAP las tecnologías, una capa entre las aplicaciones y los servidores, y la gestión de vulnerabilidades. Las vulnerabilidades publicadas y los fines de soporte llegan así hasta las aplicaciones de negocio afectadas. Un recorrido por la versión.
Una mañana, un boletín anuncia una vulnerabilidad crítica en Tomcat, ya explotada. La pregunta útil no es «¿tenemos Tomcat?», sino «¿qué aplicaciones de negocio dependen de él, en qué servidores, y quién tiene que actuar hoy?».
Hasta ahora, KANAP conocía sus aplicaciones y sus servidores, pero no lo que funciona entre ambos. La nueva versión añade ese eslabón: las tecnologías y sus versiones. Las vulnerabilidades publicadas y los fines de soporte llegan ahora hasta la aplicación, su responsable y su criticidad. Esta versión actualiza también las imágenes base, en respuesta a las numerosas vulnerabilidades publicadas recientemente. Si aloja KANAP usted mismo, ¡actualice!
Las tecnologías, el eslabón entre aplicaciones y servidores
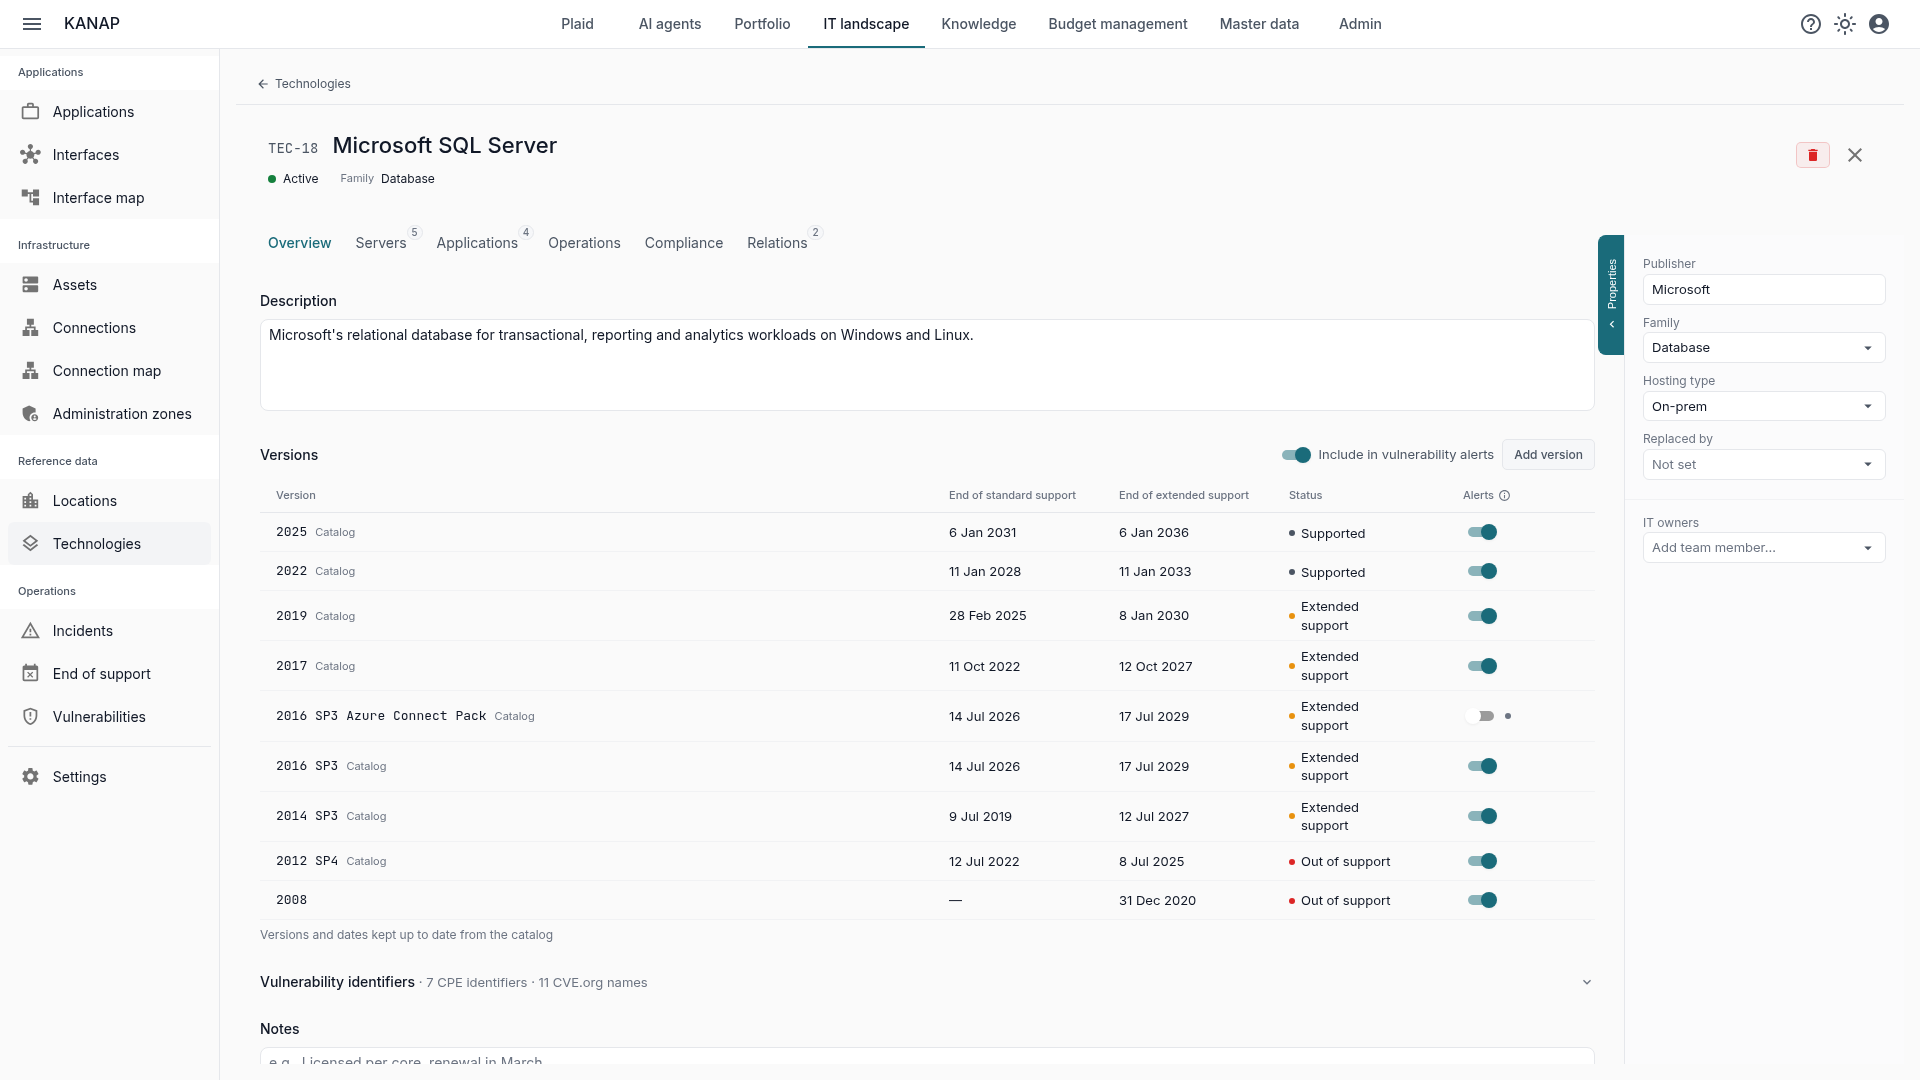
Una tecnología es lo que TI ejecuta o contrata para que las aplicaciones funcionen: SQL Server, vSphere, Active Directory, Entra ID, Tomcat. Cada una lleva sus versiones y sus fechas de fin de soporte.
Un catálogo de 192 productos. Elija una entrada: KANAP crea la tecnología con su fabricante, su familia, su tipo de alojamiento, sus versiones y sus fechas de soporte. Después se mantiene al día: una nueva versión publicada se añade, una fecha desplazada se actualiza. Las fechas proceden de endoflife.date y, para los productos que no cubre (Check Point, Cisco, Juniper, Arista, NetScaler, el almacenamiento de Dell, WebLogic…), de las páginas oficiales de los fabricantes. Para estos, cada versión muestra su fuente y la fecha de comprobación. Lo que usted ha introducido a mano se conserva.
El sistema operativo de un servidor es una tecnología. Windows Server, las principales distribuciones Linux, AIX, IBM i y Solaris aparecen en la cabecera de la ficha del servidor, con su versión y sus fechas de soporte.
Vinculada a servidores y aplicaciones. Una tecnología está alojada en servidores y declarada por aplicaciones. Para empezar rápido, estos vínculos pueden importarse y exportarse en archivos CSV.
Plaid, el asistente de IA integrado en KANAP, o su propia herramienta de IA conectada por MCP responden sobre las tecnologías, sus versiones, sus servidores y sus aplicaciones.
Las vulnerabilidades, de la CVE a la aplicación de negocio
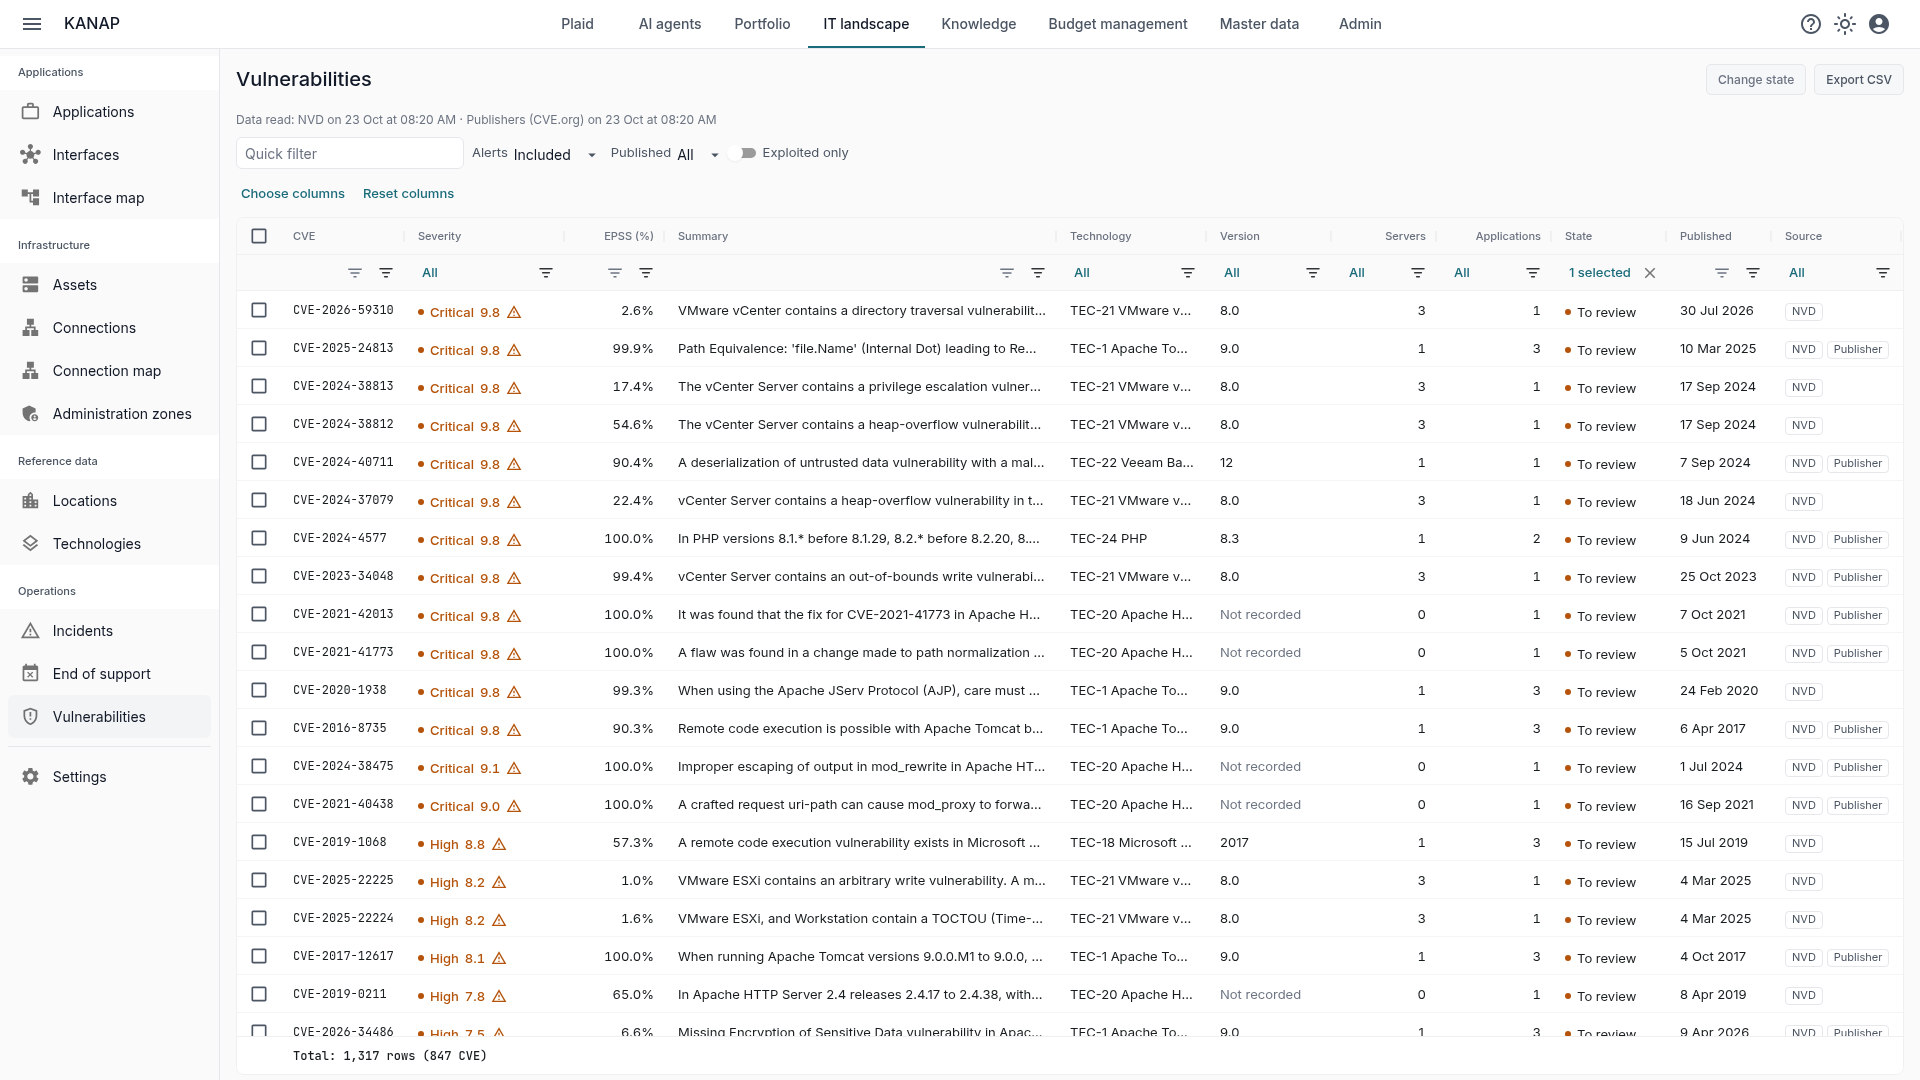
Dos fuentes de datos combinadas. Cada 6 horas, KANAP lee la NVD, la base de datos estadounidense de vulnerabilidades, y compara cada vulnerabilidad con sus tecnologías, versión por versión. Pero la NVD no lo analiza todo. Según nuestro análisis de octubre de 2026, solo había asociado un producto a 11 de las 65 vulnerabilidades publicadas por SAP entre enero y abril de 2025. Por eso KANAP lee también las fichas que los propios fabricantes publican en CVE.org. Cada línea indica qué fuente la encontró y por qué, y la página indica cuándo se leyó cada fuente.
Prioridad a las vulnerabilidades explotadas. Una vulnerabilidad incluida por la CISA o por el catálogo de la Unión Europea lleva un icono de alerta, con un enlace a la base europea de vulnerabilidades de la ENISA, la referencia para NIS2. También se muestra la probabilidad de explotación a 30 días (EPSS). La lista se abre con las vulnerabilidades explotadas y luego las más graves.
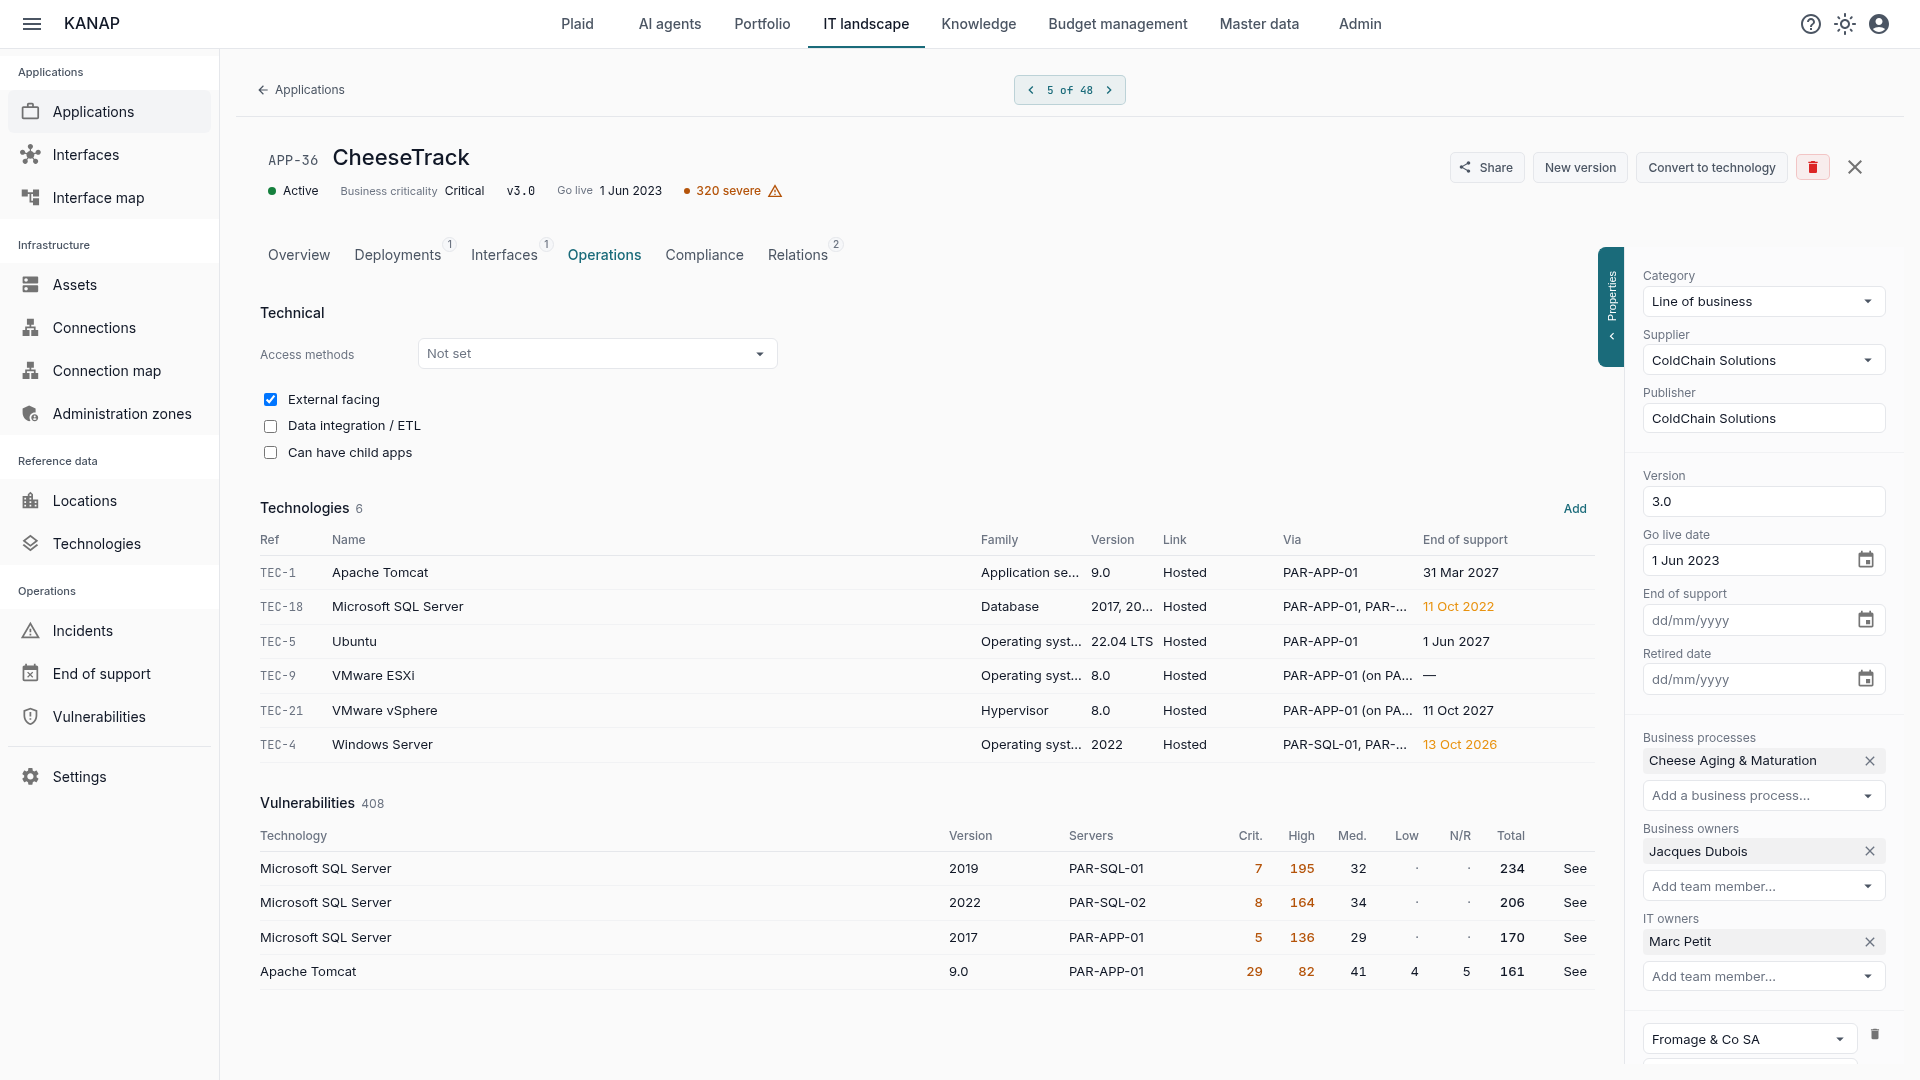
Vistas desde sus servidores y sus aplicaciones. Las listas de servidores y de aplicaciones tienen una columna de vulnerabilidades por tratar. Cada ficha tiene su sección y una insignia para las vulnerabilidades graves, y el mosaico «Vulnerabilidades del parque» del panel resume lo que requiere su atención.
Usted elige qué genera una alerta, por tecnología y por versión. Los sistemas operativos y los servicios en línea empiezan fuera de las alertas. KANAP no conoce el nivel de parches de un servidor, y el proveedor de un servicio en línea lo parchea él mismo. Puede volver a incluirlos, versión a versión si lo desea.
El tratamiento queda registrado. Cada línea está por tratar, tratada o no afectada, con una nota: «parcheado el 12 de marzo, cambio CHG-123». El registro de auditoría guarda quién cambió qué. Basta un filtro para cambiar el estado de muchas líneas a la vez. Los responsables de TI de una tecnología pueden recibir un correo por sus nuevas vulnerabilidades críticas, altas o explotadas. Y Plaid también responde a sus preguntas sobre vulnerabilidades.
KANAP no sustituye a un escáner. No ve los paquetes instalados en un servidor Linux ni los parches aplicados en un Windows. Le dice qué aplicaciones de negocio puede afectar una vulnerabilidad, y quién debe revisarla. Cuando no le afecta, la línea pasa a «no afectada», con el motivo.
Fin de soporte, zonas de administración y lo que cae con un servidor
Ver venir los fines de soporte. El nuevo informe «Fin de soporte» lista las versiones de tecnologías, los sistemas operativos, las aplicaciones y el hardware cuyo soporte termina en el horizonte que usted elija. Para cada uno, muestra los servidores y las aplicaciones afectados. Una segunda vista lista los datos que faltan cuando la información no está disponible.
Quién administra qué. La vista Zonas de administración sigue el modelo de administración por niveles, recomendado por la ANSSI, la agencia francesa de ciberseguridad, y otros organismos especializados. Muestra sus zonas y los activos de cada una, sus servicios de directorio y sus dominios, con sus bosques, sus relaciones de confianza y sus controladores de dominio. Señala las brechas de aislamiento entre zonas. Los nuevos espacios de KANAP empiezan con tres zonas, del nivel 0 al nivel 2. Es parte de la respuesta a las preguntas de una revisión NIS2 sobre los accesos privilegiados.
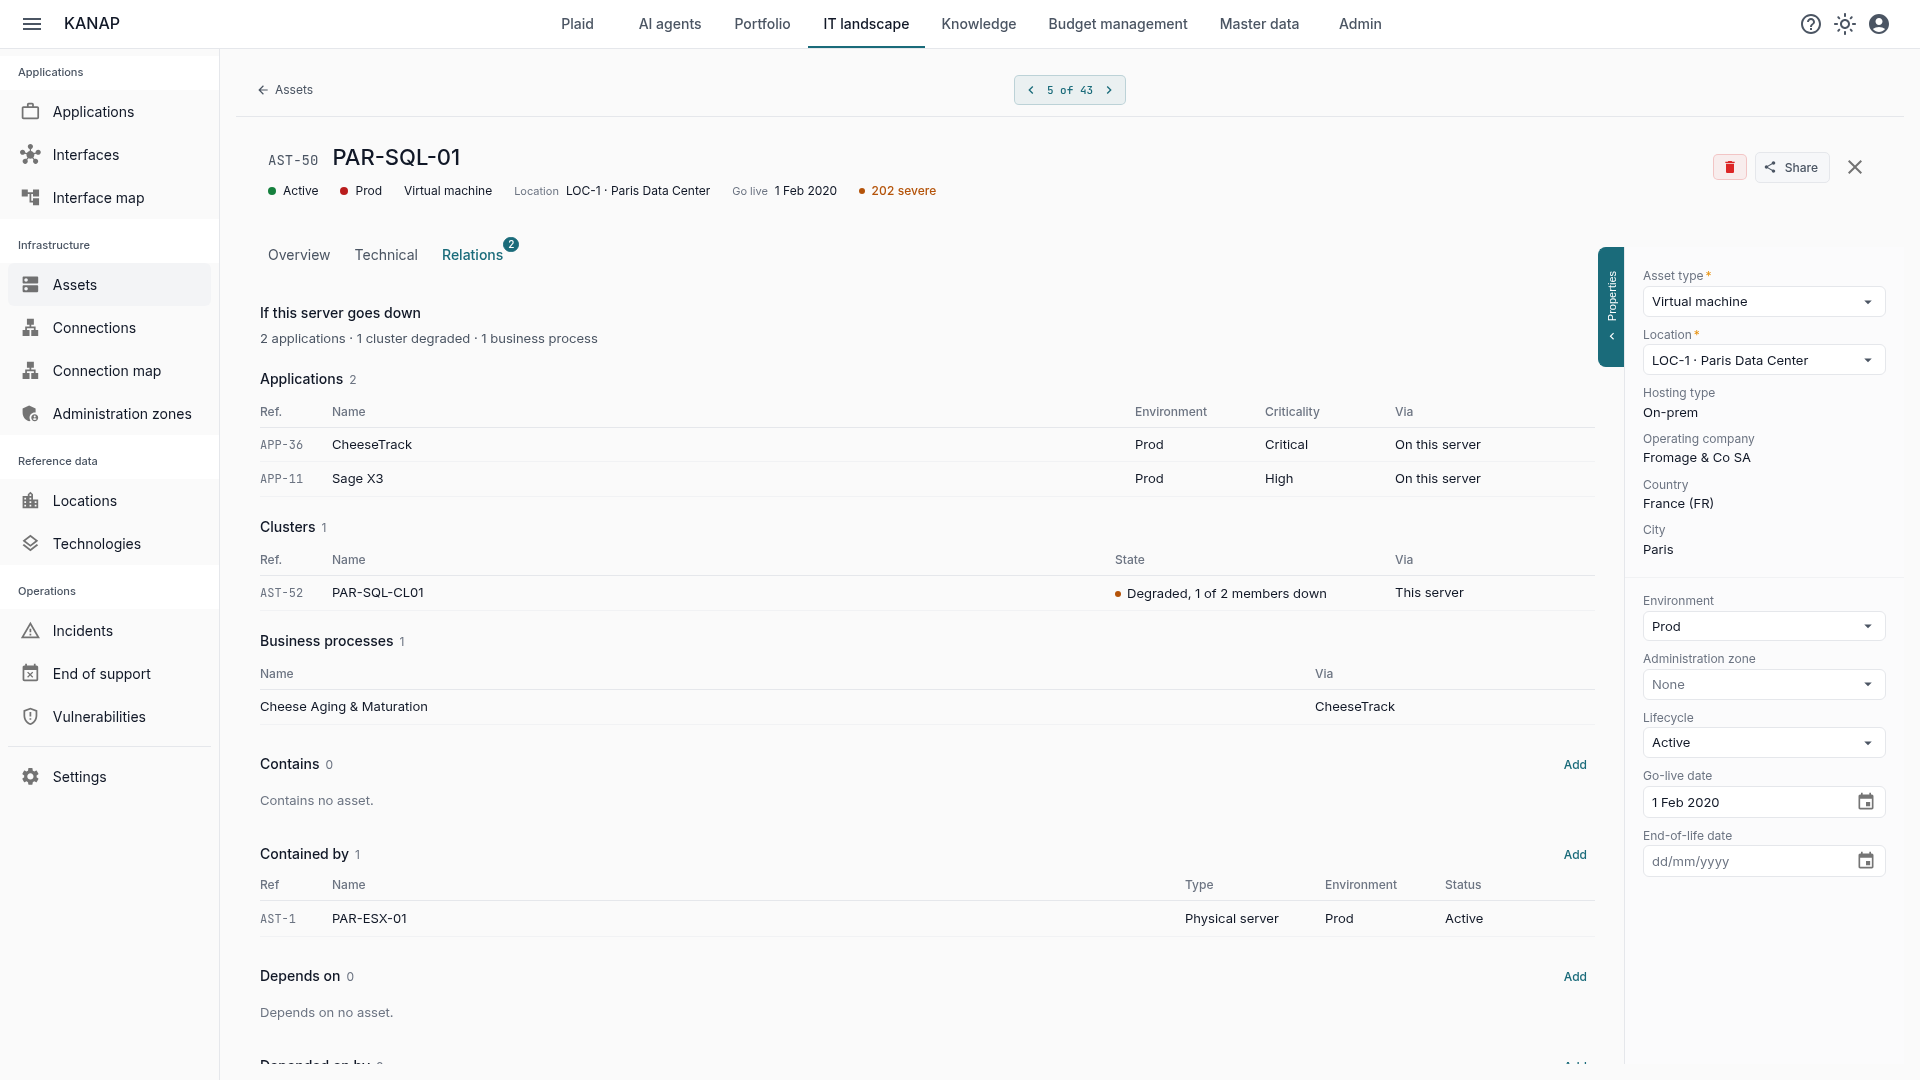
Si este servidor cae. En la ficha de un servidor, la pestaña Relaciones se abre con lo que se detendría con él. Una línea de resumen cuenta las aplicaciones, los activos, los clústeres y los procesos de negocio afectados. Una tabla por tipo da después el detalle: las aplicaciones que se ejecutan en él, con su criticidad, los activos que dependen de él y los clústeres degradados o caídos.
Estas vistas se apoyan en la clasificación de sus aplicaciones, presentada en el artículo Clasificar las aplicaciones. Como siempre en KANAP, todo está vinculado, y el valor nace de los vínculos.
Una pestaña Relaciones en todas las fichas
Aplicaciones, tecnologías, activos, contratos, proyectos, solicitudes, líneas presupuestarias, incidentes, interfaces y ubicaciones comparten ahora la misma pestaña Relaciones. Cada registro vinculado aparece en una tabla compacta, con los datos útiles: estado, vencimiento, importe. Un vínculo se añade con una búsqueda y se guarda al instante. KANAP también sugiere vínculos: en un contrato, las aplicaciones y los activos del mismo proveedor; en una aplicación, las tecnologías de sus servidores. Un vínculo solo puede apuntar a lo que usted tiene derecho a leer.
El presupuesto también avanza
El módulo de gestión presupuestaria, uno de los más completos de KANAP, sigue evolucionando.
- Monedas: un importe sin tipo de cambio para su año queda fuera de los totales, los informes y la refacturación, y se señala con un enlace para introducir el tipo. Un tipo puede introducirse a mano. Cambiar la moneda de reporting recupera los tipos de todos los años. La facturación de las filiales se convierte antes de servir como clave de refacturación. Vea el artículo Monedas en el presupuesto de TI.
- Centros de coste: en una línea presupuestaria, la lista solo ofrece los centros de la sociedad pagadora.
- Archivo de presupuesto: la exportación incluye la ruta del centro de coste, es decir, la dirección, y exporta el año en curso con un clic. El control previo a la importación señala una línea cuya sociedad difiere de la de su centro de coste.
- Sociedades: cifras y entrada en su idioma, facturación con su moneda, una importación CSV más estricta, y la página de congelación indica quién congeló un año y cuándo.
Actualizar
En el servicio alojado no hay nada que hacer: ya está en 26.10.6.
Si aloja KANAP y ya sigue la rama stable (versión 26.10.1 o posterior), pase directamente a 26.10.6. Incluye los componentes que corrigen las vulnerabilidades publicadas más recientes: Node.js 24.22.1, nginx 1.31.8, OpenSSL 3.5.9 y certificados raíz sin las claves comprometidas de eMudhra. No se requiere ninguna acción.
Si su instalación es anterior a 26.10.1, todavía sigue la rama principal. Pásela primero a stable, como explica la guía de operación. Lea después las notas de cada versión hasta 26.10.6: sus recomendaciones se suman.
En una instalación propia, las vulnerabilidades y la sincronización diaria del catálogo permanecen desactivadas hasta que usted las active. El servidor debe entonces poder acceder a la NVD, a CVE.org y a las fuentes de explotación, o a un espejo de cada una. Se recomienda una clave de API de la NVD, gratuita, para reducir los tiempos de consulta. Todo se describe en la guía de configuración.
Seguir las nuevas versiones
En los próximos días presentaremos estas funciones en el blog: las vulnerabilidades, las tecnologías, el fin de soporte, las zonas de administración y el registro de incidentes. ¡No se lo pierda!