KANAP 26.10.6 : de la vulnérabilité à l'application métier
La 26.10.6 ajoute à KANAP la notion de "technologies", une couche intermédiaire entre les applications et les serveurs, et la gestion des vulnérabilités. Les vulnérabilités publiées et les fins de support remontent ainsi jusqu'aux applications métier. Faisons le tour de la version.
Un matin, un bulletin annonce une faille critique dans Tomcat, déjà exploitée. La question utile n’est pas « avons-nous Tomcat ? », mais « quelles applications métier en dépendent, sur quels serveurs, et qui doit agir aujourd’hui ? ».
Jusqu’ici, KANAP connaissait vos applications et vos serveurs, mais pas ce qui tourne entre les deux. La nouvelle version ajoute ce maillon : les technologies et leurs versions. Les failles publiées et les fins de support remontent désormais jusqu’à l’application, à son responsable et à sa criticité. Cette version met également à jour les images de base, en réponse aux nombreuses vulnérabilités publiées récemment. Si vous hébergez KANAP, mettez à jour !
Les technologies, le maillon entre applications et serveurs
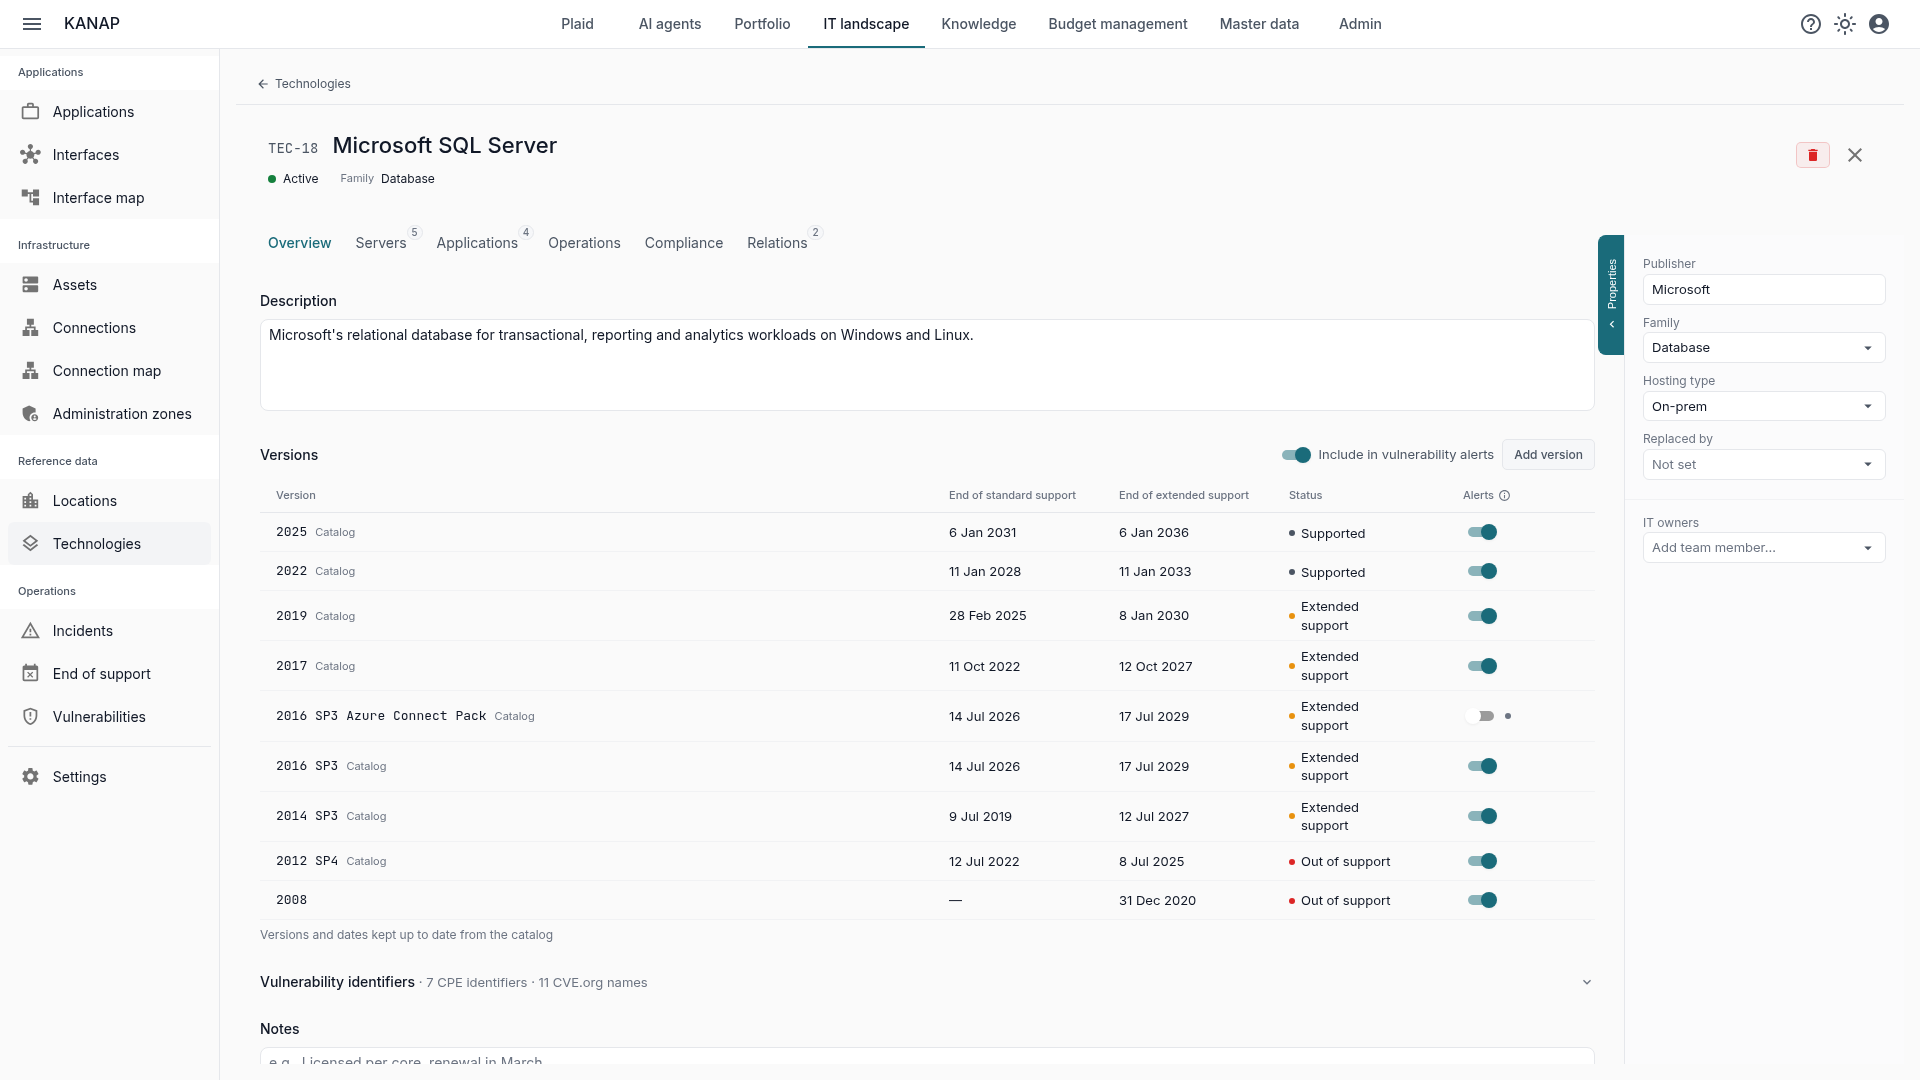
Une technologie, c’est ce que la DSI fait tourner ou souscrit pour que les applications fonctionnent : SQL Server, vSphere, Active Directory, Entra ID, Tomcat. Chacune porte ses versions et leurs dates de fin de support.
Un catalogue de 192 produits. Choisissez une entrée : KANAP crée la technologie avec son éditeur, sa famille, son type d’hébergement, ses versions et leurs dates de support. Elle reste ensuite à jour : une nouvelle version publiée s’ajoute, une date déplacée suit. Les dates viennent d’endoflife.date et, pour les produits qu’il ne couvre pas (Check Point, Cisco, Juniper, Arista, NetScaler, le stockage Dell, WebLogic…), des pages officielles des éditeurs. Pour ces derniers, chaque version affiche sa source et la date de vérification. Ce que vous avez saisi à la main est conservé.
Le système d’exploitation d’un serveur est une technologie. Windows Server, les principales distributions Linux, AIX, IBM i et Solaris s’affichent en tête de la fiche du serveur, avec leur version et leurs dates de support.
Reliée aux serveurs et aux applications. Une technologie est hébergée par des serveurs et déclarée par des applications. Pour démarrer vite, ces liens peuvent s’importer et s’exporter par fichier CSV.
Plaid, l’assistant IA intégré à KANAP, ou votre propre outil d’IA connecté par MCP répondent sur les technologies, leurs versions, leurs serveurs et leurs applications.
Les vulnérabilités, de la CVE à l’application métier
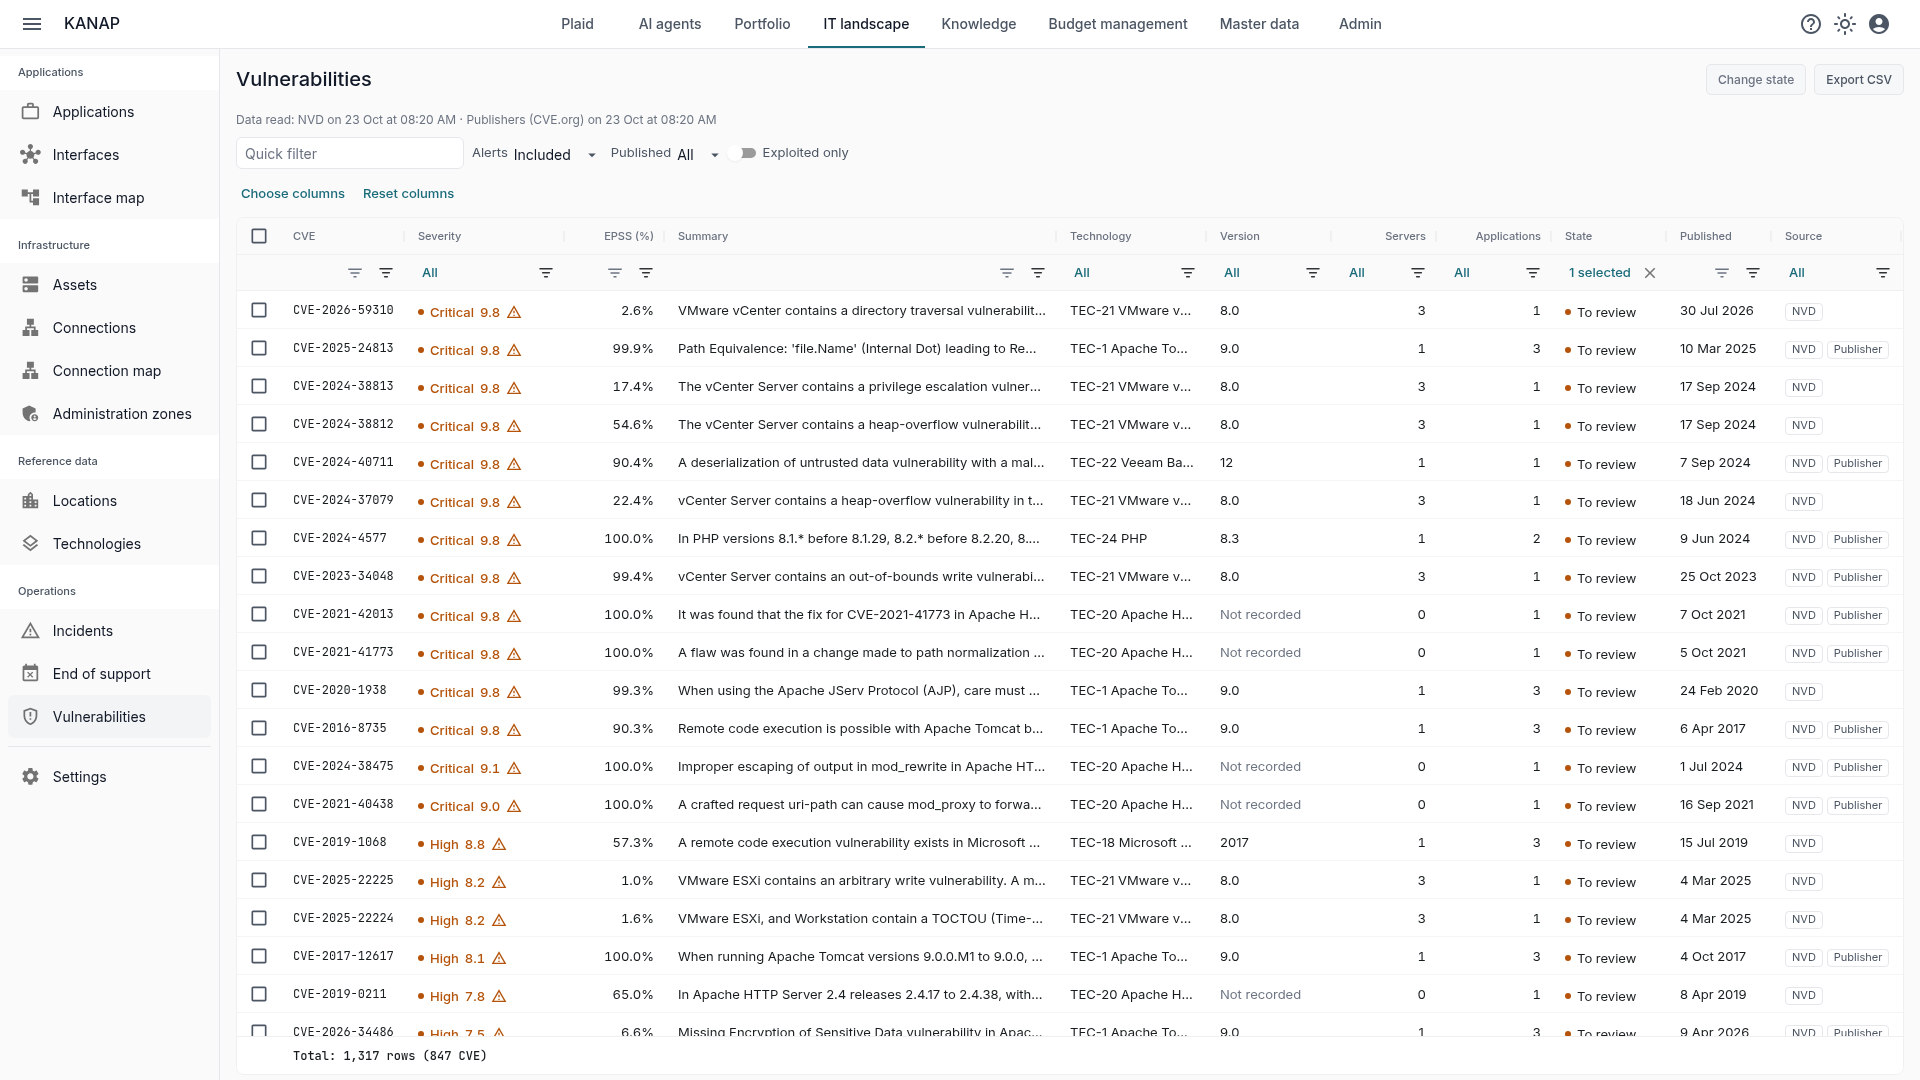
Deux sources de données agrégées. Toutes les 6 heures, KANAP lit la NVD, la base américaine des vulnérabilités, et compare chaque faille à vos technologies, version par version. Mais la NVD n’analyse pas tout. Selon notre relevé d’octobre 2026, elle n’avait rattaché un produit qu’à 11 des 65 failles publiées par SAP de janvier à avril 2025. KANAP lit donc aussi les fiches que les éditeurs publient eux-mêmes sur CVE.org. Chaque ligne dit quelle source l’a trouvée et pourquoi, et la page dit quand chaque source a été lue.
Priorité aux failles exploitées. Une faille listée par la CISA ou par le catalogue de l’Union européenne porte une icône d’alerte, avec un lien vers la base européenne des vulnérabilités de l’ENISA, la référence pour NIS2. La probabilité d’exploitation à 30 jours (EPSS) s’affiche aussi. La liste s’ouvre sur les failles exploitées, puis sur les plus sévères.
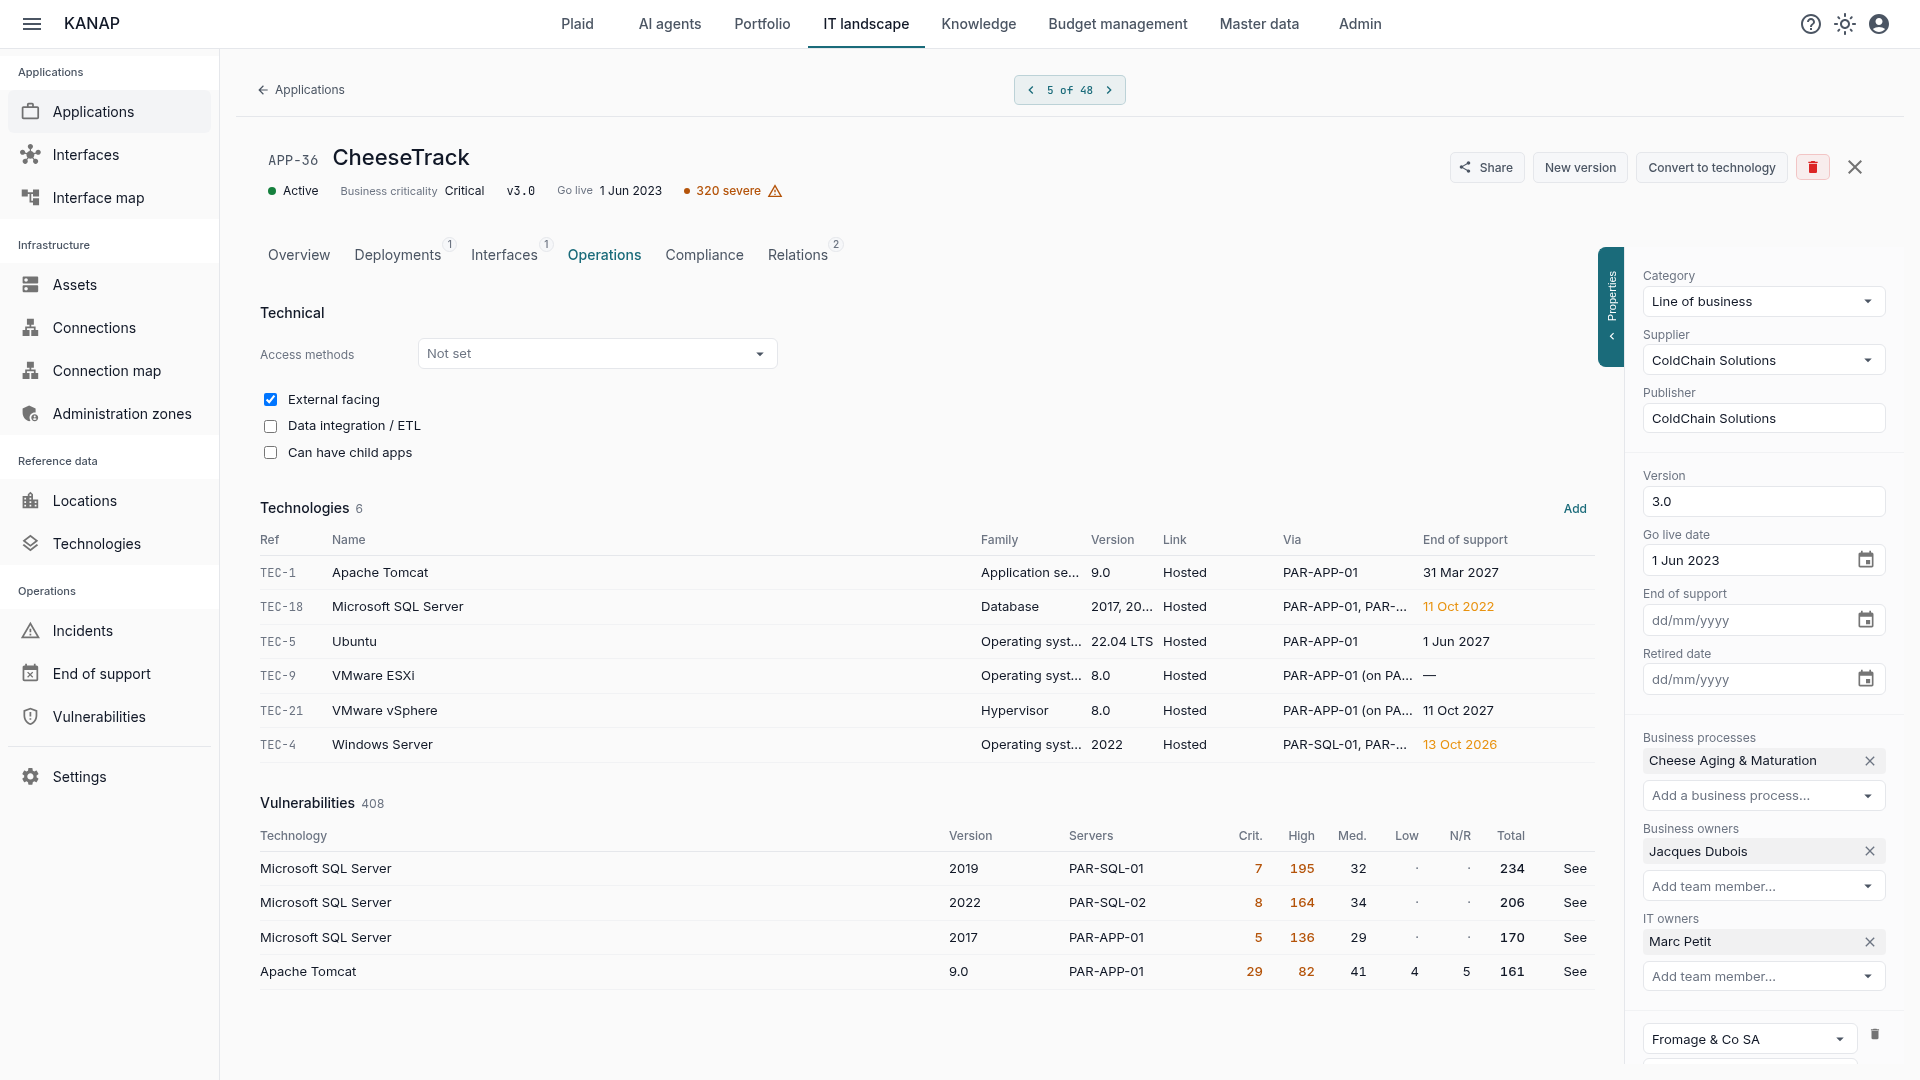
Vue depuis vos serveurs et vos applications. Les listes des serveurs et des applications ont une colonne des vulnérabilités à traiter. Chaque fiche a sa section et un badge pour les failles graves, et la tuile « Vulnérabilités du parc » du tableau de bord résume ce qui demande votre attention.
Vous choisissez ce qui déclenche une alerte, par technologie et par version. Les systèmes d’exploitation et les services en ligne commencent hors des alertes. KANAP ne connaît pas le niveau de correctifs d’un serveur, et le fournisseur d’un service en ligne le corrige lui-même. Vous pouvez les réintégrer, une version à la fois si vous le souhaitez.
Le traitement se trace. Chaque ligne est à traiter, traitée ou non concernée, avec une note : « corrigé le 12 mars, changement CHG-123 ». Le journal d’audit garde qui a changé quoi. Un filtre suffit pour changer l’état de nombreuses lignes d’un coup. Les responsables IT d’une technologie peuvent recevoir un e-mail pour ses nouvelles failles critiques, élevées ou exploitées. Et Plaid répond aussi à vos questions sur les vulnérabilités.
KANAP ne remplace pas un scanner. Il ne voit ni les paquets installés sur un serveur Linux, ni les correctifs passés sur un Windows. Il dit quelles applications métier une faille peut toucher, et qui doit regarder. Quand elle ne vous concerne pas, la ligne passe en « non concernée », avec la raison.
Fins de support, zones d’administration, et ce qui tombe avec un serveur
Voir venir les fins de support. Le nouveau rapport « Fins de support » liste les versions de technologies, les systèmes d’exploitation, les applications et le matériel dont le support se termine dans l’horizon que vous choisissez. Pour chacun, il montre les serveurs et les applications touchés. Une seconde vue liste les données manquantes quand l’information n’est pas disponible.
Qui administre quoi. La vue Zones d’administration suit le modèle d’administration en tiers, préconisé par l’ANSSI et d’autres organismes spécialisés. Elle montre vos zones et les actifs de chacune, vos services d’annuaire et vos domaines, avec leurs forêts, leurs approbations et leurs contrôleurs de domaine. Elle signale les écarts de cloisonnement entre zones. Les nouveaux espaces KANAP démarrent avec trois zones, du tier 0 au tier 2. C’est une partie de la réponse aux questions d’une revue NIS2 sur les accès à privilèges.
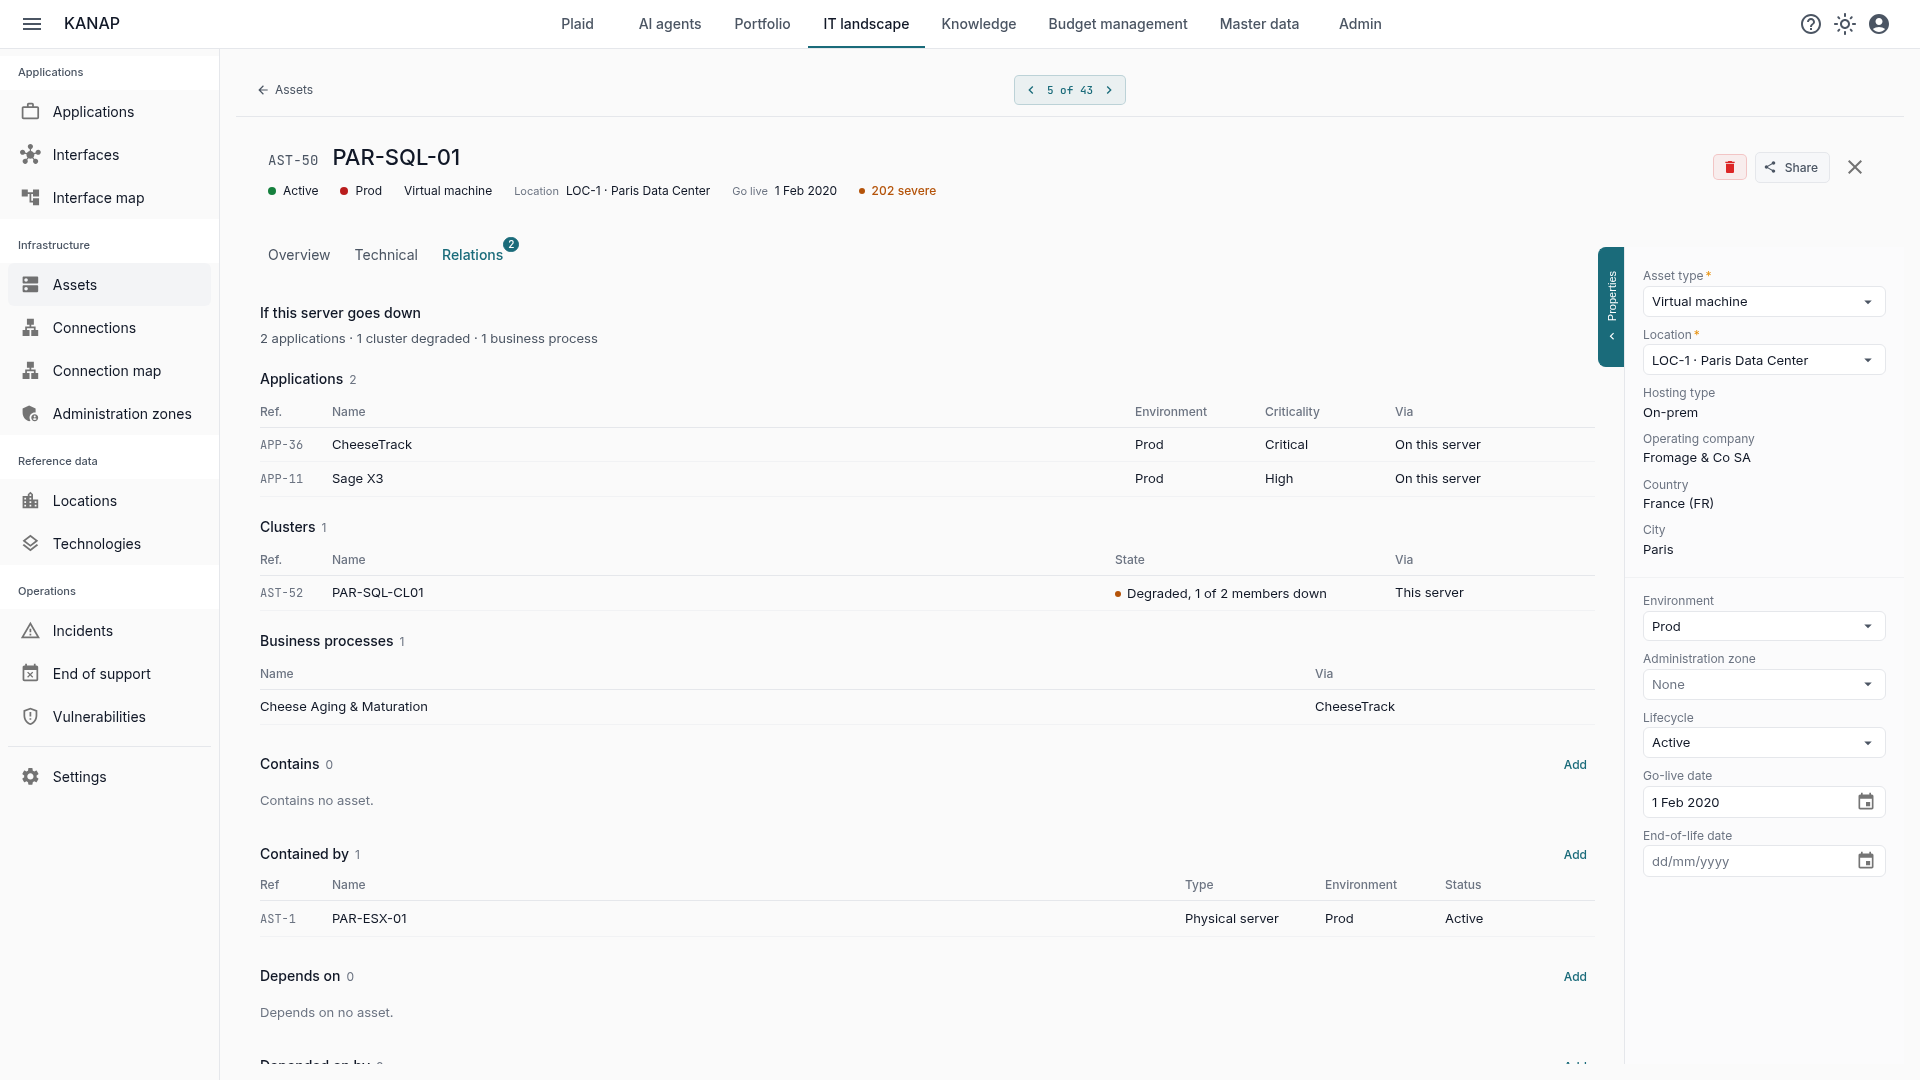
Si ce serveur tombe. Sur la fiche d’un serveur, l’onglet Relations s’ouvre sur ce qui s’arrêterait avec lui. Une ligne de synthèse compte les applications, les actifs, les clusters et les processus métier touchés. Un tableau par type donne ensuite le détail : les applications qui y tournent, avec leur criticité, les actifs qui en dépendent, et les clusters dégradés ou tombés.
Ces vues s’appuient sur la classification de vos applications, présentée dans l’article Classer ses applications. Comme toujours dans KANAP, tout est lié, et la valeur est produite par les liens.
Un onglet Relations sur toutes les fiches
Applications, technologies, actifs, contrats, projets, demandes, lignes budgétaires, incidents, interfaces et sites partagent désormais le même onglet Relations. Chaque objet lié s’affiche dans un tableau dense, avec ses faits utiles : statut, échéance, montant. Un lien s’ajoute par une recherche et s’enregistre aussitôt. KANAP suggère aussi des liens : sur un contrat, les applications et les actifs du même fournisseur ; sur une application, les technologies de ses serveurs. Un lien ne s’ajoute que vers ce que vous avez le droit de lire.
Le budget avance aussi
Le module de gestion budgétaire, un des plus riches de KANAP, continue à évoluer.
- Devises : un montant sans taux de change pour son année est exclu des totaux, des rapports et de la refacturation, et signalé avec un lien pour saisir le taux. Un taux peut se saisir à la main. Changer de devise de reporting récupère les taux de toutes les années. Le chiffre d’affaires des filiales est converti avant de servir de clé de refacturation. Voir l’article Gérer les devises dans le budget IT.
- Centres de coûts : sur une ligne budgétaire, la liste ne propose que les centres de la société payeuse.
- Fichier budget : l’export porte le chemin du centre de coûts, donc la direction, et sort l’année en cours en un clic. Le contrôle avant import signale une ligne dont la société diffère de celle de son centre de coûts.
- Sociétés : nombres et saisie dans votre langue, chiffre d’affaires avec sa devise, import CSV plus strict, et la page de gel dit qui a gelé une année, et quand.
Mettre à jour
Sur le service hébergé, il n’y a rien à faire : vous êtes déjà en 26.10.6.
Si vous hébergez KANAP et suivez déjà la branche stable (version 26.10.1 ou ultérieure), passez directement à la 26.10.6. Elle intègre les briques qui corrigent les toutes dernières vulnérabilités publiées : Node.js 24.22.1, nginx 1.31.8, OpenSSL 3.5.9 et des certificats racines sans les clés eMudhra compromises. Aucune action n’est requise.
Si votre installation est antérieure à la 26.10.1, elle suit encore la branche principale. Passez-la d’abord sur stable, comme l’explique le guide d’exploitation. Lisez ensuite les notes de chaque version jusqu’à la 26.10.6 : leurs recommandations s’additionnent.
Sur site, les vulnérabilités et la synchronisation quotidienne du catalogue restent désactivées tant que vous ne les activez pas. Le serveur doit alors joindre la NVD, CVE.org et les sources d’exploitation, ou un miroir de chacune. Une clé d’API NVD, gratuite, est recommandée pour réduire les temps d’interrogation. Tout est décrit dans le guide de configuration.
Suivre les nouvelles versions
Dans les jours qui viennent, nous développerons ces fonctionnalités sur le blog : les vulnérabilités, les technologies, les fins de support, les zones d’administration, ainsi que le registre d’incidents. Stay tuned!