KANAP 26.10.6: von der Schwachstelle zur Fachanwendung
26.10.6 bringt KANAP die Technologien, eine Schicht zwischen Anwendungen und Servern, und das Schwachstellenmanagement. Veröffentlichte Schwachstellen und Supportenden reichen damit bis zu den betroffenen Fachanwendungen. Ein Rundgang durch die Version.
Eines Morgens meldet ein Bulletin eine kritische Schwachstelle in Tomcat, die bereits ausgenutzt wird. Die nützliche Frage lautet nicht „Haben wir Tomcat?“, sondern „Welche Fachanwendungen hängen davon ab, auf welchen Servern, und wer muss heute handeln?“.
Bisher kannte KANAP Ihre Anwendungen und Ihre Server, aber nicht, was dazwischen läuft. Die neue Version ergänzt dieses Bindeglied: die Technologien und ihre Versionen. Veröffentlichte Schwachstellen und Supportenden reichen jetzt bis zur Anwendung, zu ihrem Verantwortlichen und zu ihrer Kritikalität. Diese Version aktualisiert außerdem die Basis-Images, als Antwort auf die vielen kürzlich veröffentlichten Schwachstellen. Wenn Sie KANAP selbst betreiben: aktualisieren Sie!
Technologien, das Bindeglied zwischen Anwendungen und Servern
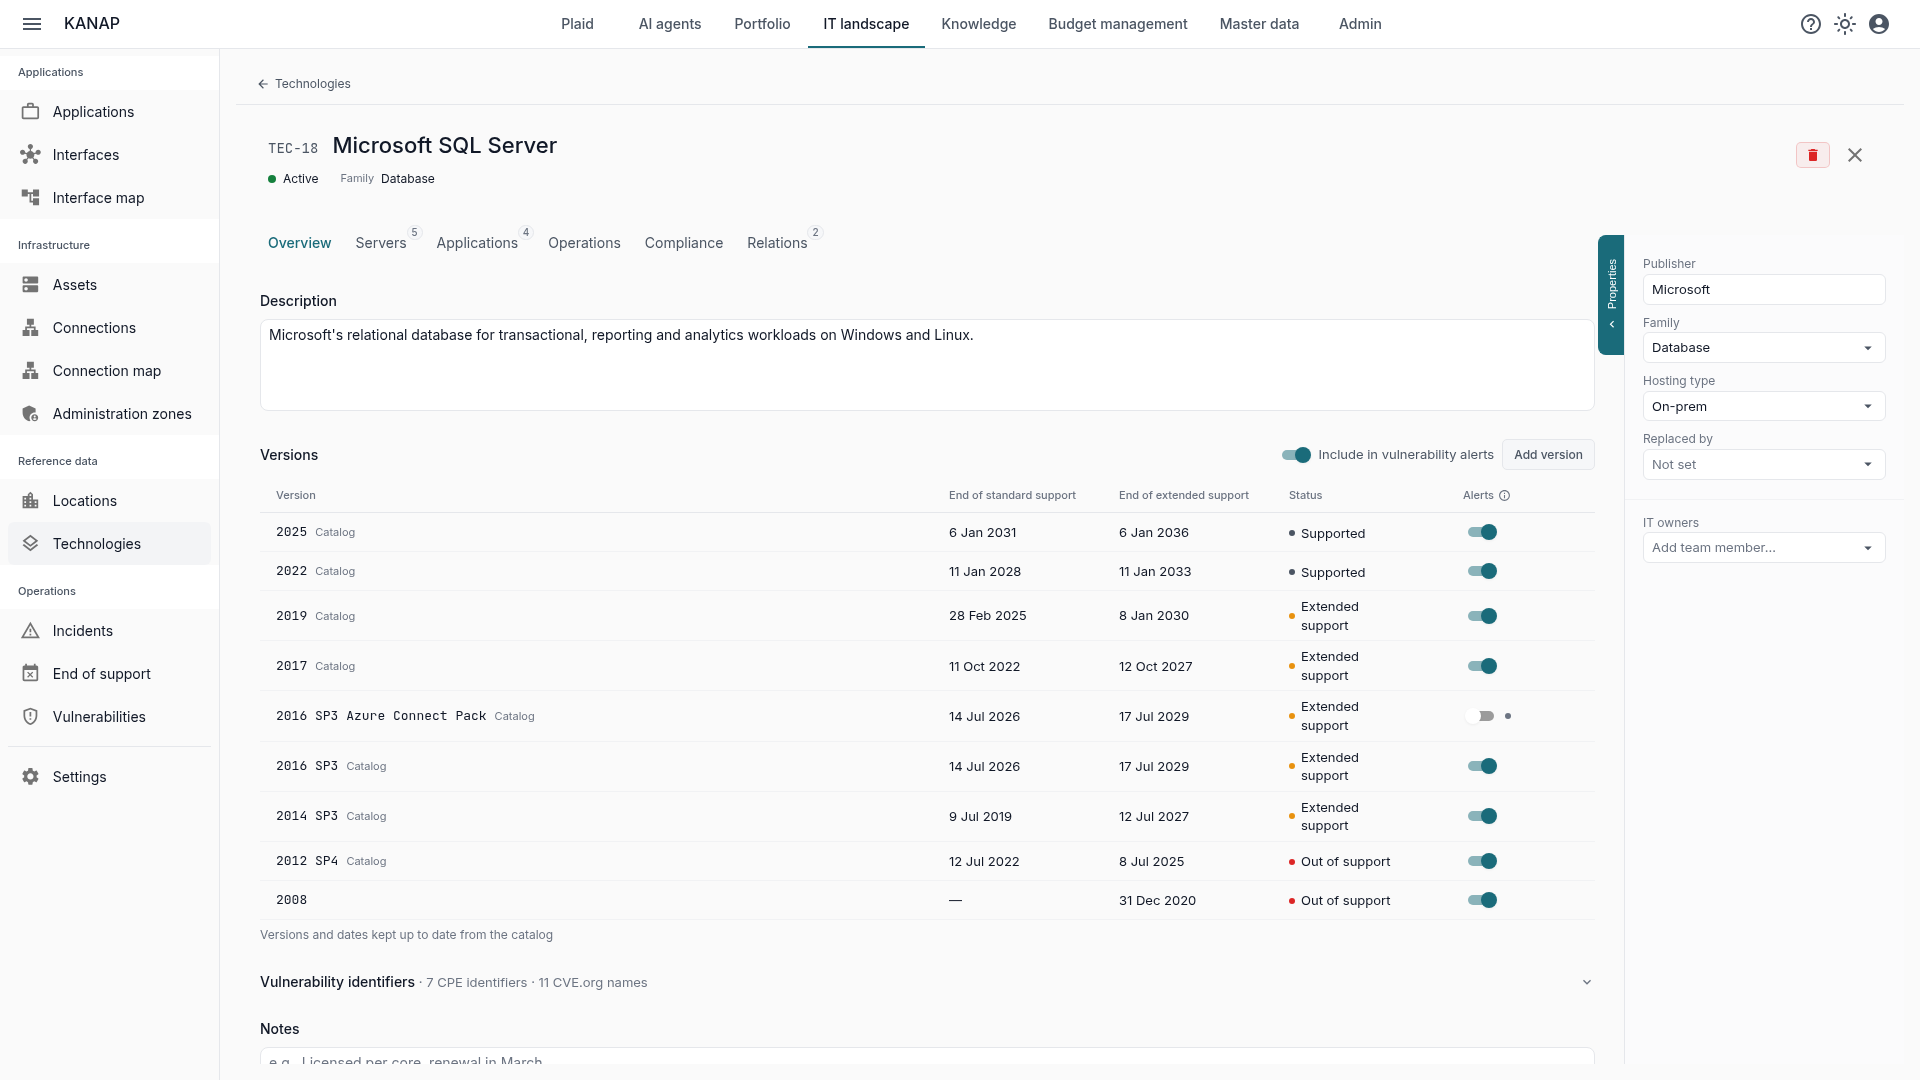
Eine Technologie ist das, was die IT betreibt oder abonniert, damit die Anwendungen funktionieren: SQL Server, vSphere, Active Directory, Entra ID, Tomcat. Jede trägt ihre Versionen und deren Supportende.
Ein Katalog mit 192 Produkten. Wählen Sie einen Eintrag: KANAP legt die Technologie mit Hersteller, Familie, Hosting-Typ, Versionen und Supportdaten an. Danach bleibt sie aktuell: Eine neu veröffentlichte Version kommt hinzu, ein verschobenes Datum zieht nach. Die Daten stammen von endoflife.date und, für die dort nicht abgedeckten Produkte (Check Point, Cisco, Juniper, Arista, NetScaler, Dell-Speicher, WebLogic…), von den offiziellen Seiten der Hersteller. Bei diesen zeigt jede Version ihre Quelle und das Prüfdatum. Was Sie von Hand eingegeben haben, bleibt erhalten.
Das Betriebssystem eines Servers ist eine Technologie. Windows Server, die wichtigsten Linux-Distributionen, AIX, IBM i und Solaris erscheinen oben im Server-Datensatz, mit ihrer Version und ihren Supportdaten.
Mit Servern und Anwendungen verknüpft. Eine Technologie wird von Servern gehostet und von Anwendungen deklariert. Für einen schnellen Start lassen sich diese Verknüpfungen per CSV-Datei importieren und exportieren.
Plaid, der in KANAP integrierte KI-Assistent, oder Ihr eigenes, per MCP verbundenes KI-Werkzeug beantworten Fragen zu Technologien, ihren Versionen, ihren Servern und ihren Anwendungen.
Schwachstellen, von der CVE zur Fachanwendung
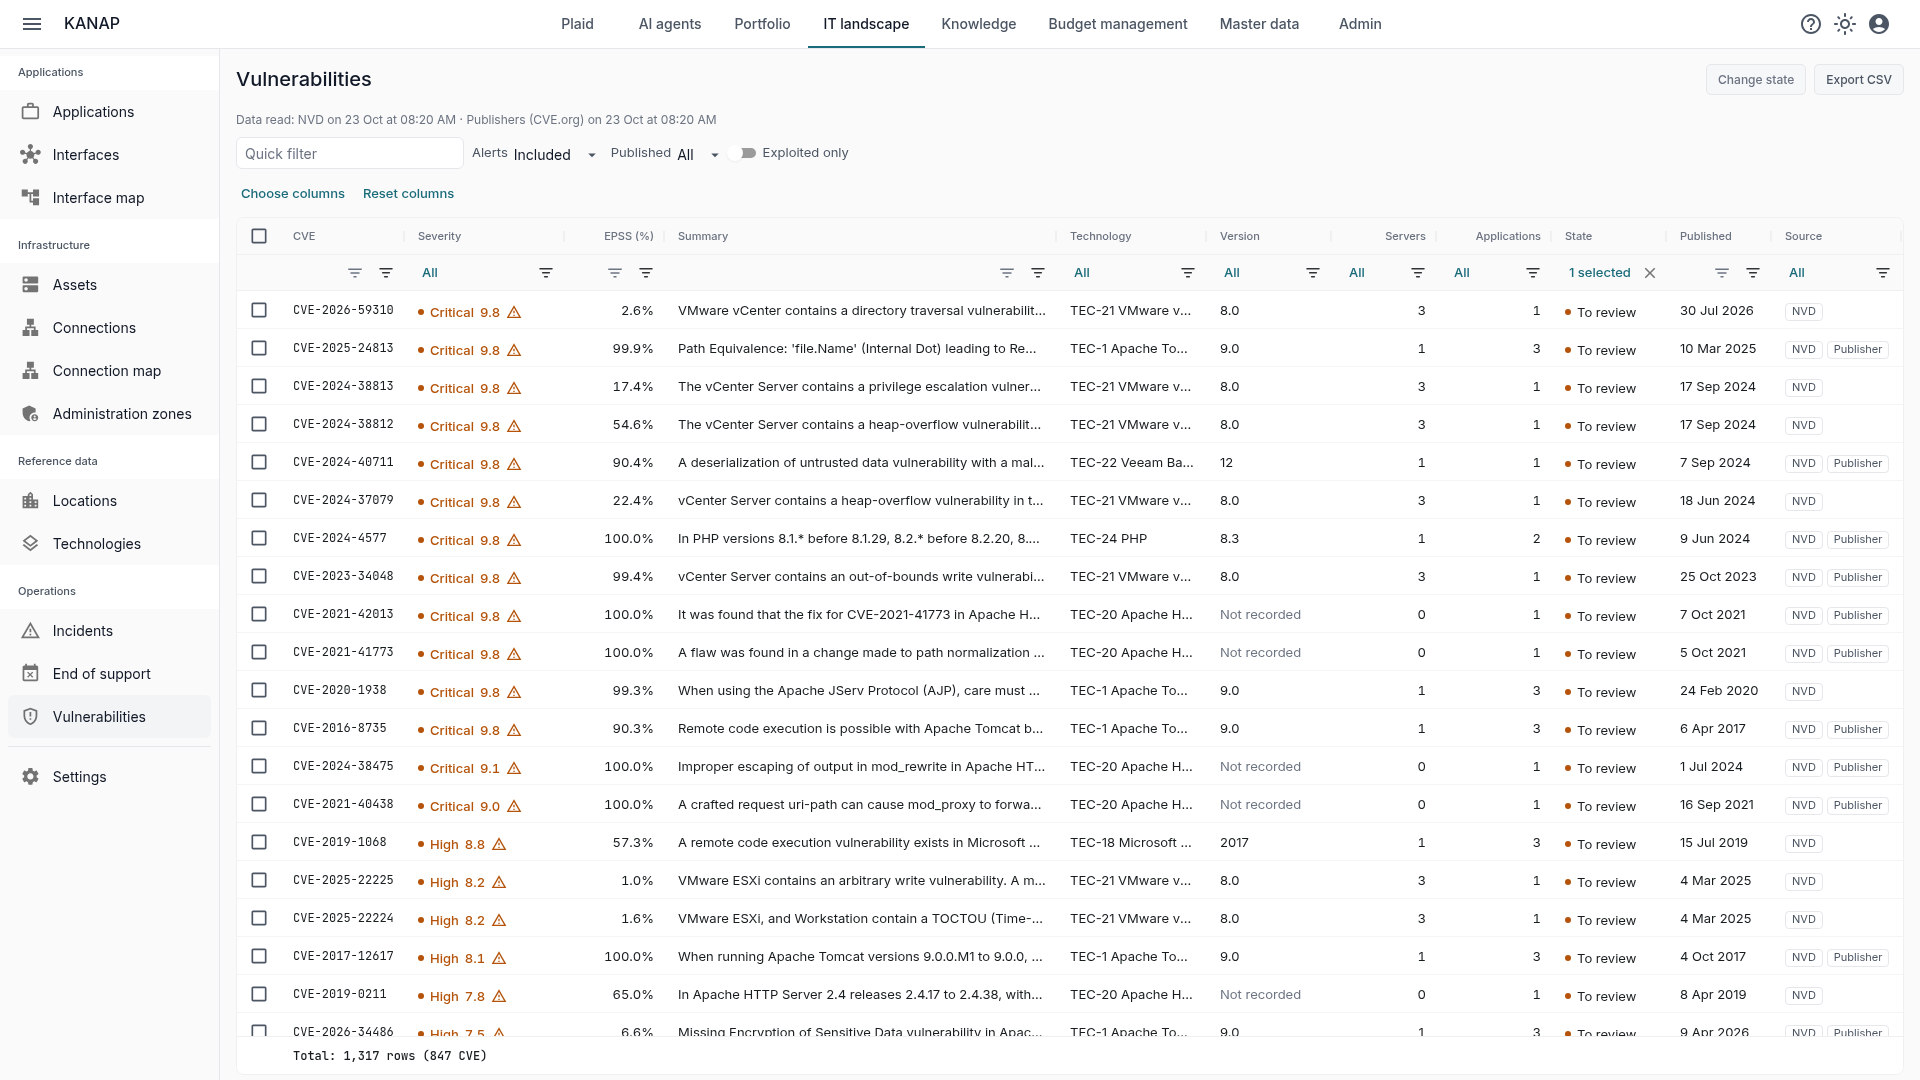
Zwei Datenquellen, zusammengeführt. Alle 6 Stunden liest KANAP die NVD, die US-amerikanische Schwachstellendatenbank, und gleicht jede Schwachstelle Version für Version mit Ihren Technologien ab. Doch die NVD analysiert nicht alles. Laut unserer Erhebung vom Oktober 2026 hatte sie nur 11 der 65 Schwachstellen, die SAP von Januar bis April 2025 veröffentlicht hat, einem Produkt zugeordnet. KANAP liest deshalb auch die Einträge, die die Hersteller selbst auf CVE.org veröffentlichen. Jede Zeile sagt, welche Quelle sie gefunden hat und warum, und die Seite zeigt, wann jede Quelle zuletzt gelesen wurde.
Ausgenutzte Schwachstellen zuerst. Eine Schwachstelle, die die CISA oder der Katalog der Europäischen Union führt, trägt ein Warnsymbol, mit einem Link zur europäischen Schwachstellendatenbank der ENISA, der Referenz für NIS2. Auch die Wahrscheinlichkeit einer Ausnutzung innerhalb von 30 Tagen (EPSS) wird angezeigt. Die Liste öffnet sich mit den ausgenutzten Schwachstellen, dann den schwersten.
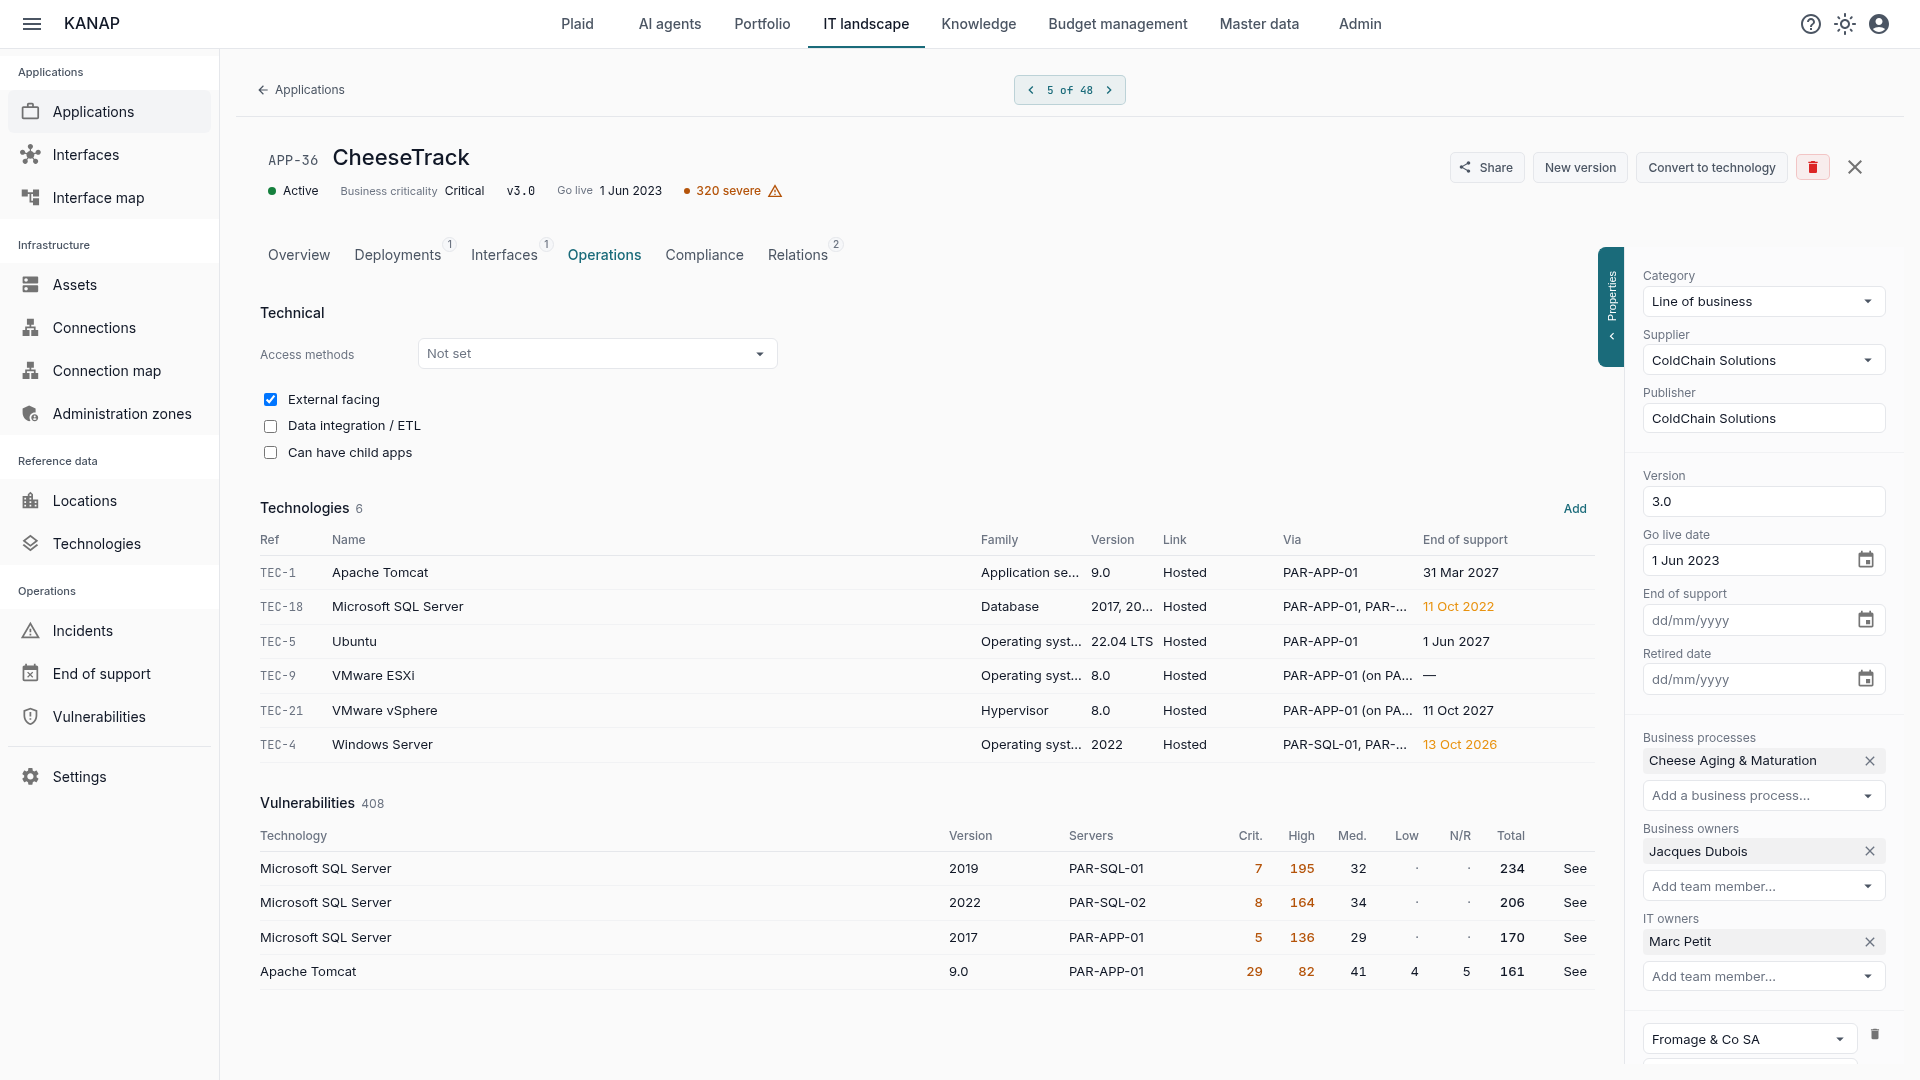
Aus Sicht Ihrer Server und Anwendungen. Die Listen der Server und Anwendungen haben eine Spalte für zu bearbeitende Schwachstellen. Jeder Datensatz hat seinen Abschnitt und ein Abzeichen für schwere Schwachstellen, und die Kachel „Schwachstellen im Bestand“ im Dashboard fasst zusammen, was Ihre Aufmerksamkeit braucht.
Sie bestimmen, was einen Alarm auslöst, pro Technologie und pro Version. Betriebssysteme und Online-Dienste beginnen außerhalb der Alarme. KANAP kennt den Patchstand eines Servers nicht, und der Anbieter eines Online-Dienstes patcht ihn selbst. Sie können sie wieder aufnehmen, auf Wunsch Version für Version.
Die Bearbeitung ist nachvollziehbar. Jede Zeile ist zu bearbeiten, behoben oder nicht betroffen, mit einer Notiz: „gepatcht am 12. März, Change CHG-123“. Das Audit-Log hält fest, wer was geändert hat. Ein Filter genügt, um den Status vieler Zeilen auf einmal zu ändern. Die IT-Verantwortlichen einer Technologie können eine E-Mail zu ihren neuen kritischen, hohen oder ausgenutzten Schwachstellen erhalten. Und Plaid beantwortet auch Ihre Fragen zu Schwachstellen.
KANAP ersetzt keinen Scanner. Es sieht weder die auf einem Linux-Server installierten Pakete noch die auf einem Windows-Server eingespielten Patches. Es sagt, welche Fachanwendungen eine Schwachstelle treffen kann und wer hinschauen muss. Betrifft sie Sie nicht, geht die Zeile auf „nicht betroffen“, mit Begründung.
Supportende, Administrationszonen und was mit einem Server ausfällt
Supportenden kommen sehen. Der neue Bericht „Supportende“ listet die Technologieversionen, Betriebssysteme, Anwendungen und die Hardware, deren Support im gewählten Horizont endet. Für jedes Element zeigt er die betroffenen Server und Anwendungen. Eine zweite Ansicht listet die fehlenden Daten, wenn die Information nicht verfügbar ist.
Wer was administriert. Die Ansicht Administrationszonen folgt dem Tier-Modell der Administration, das die französische Cybersicherheitsbehörde ANSSI und andere Fachstellen empfehlen. Sie zeigt Ihre Zonen und die Assets jeder Zone, Ihre Verzeichnisdienste und Domänen mit ihren Forests, Vertrauensstellungen und Domänencontrollern. Sie meldet Lücken in der Trennung zwischen Zonen. Neue KANAP-Arbeitsbereiche starten mit drei Zonen, Tier 0 bis Tier 2. Das ist ein Teil der Antwort auf die Fragen einer NIS2-Prüfung zu privilegierten Zugängen.
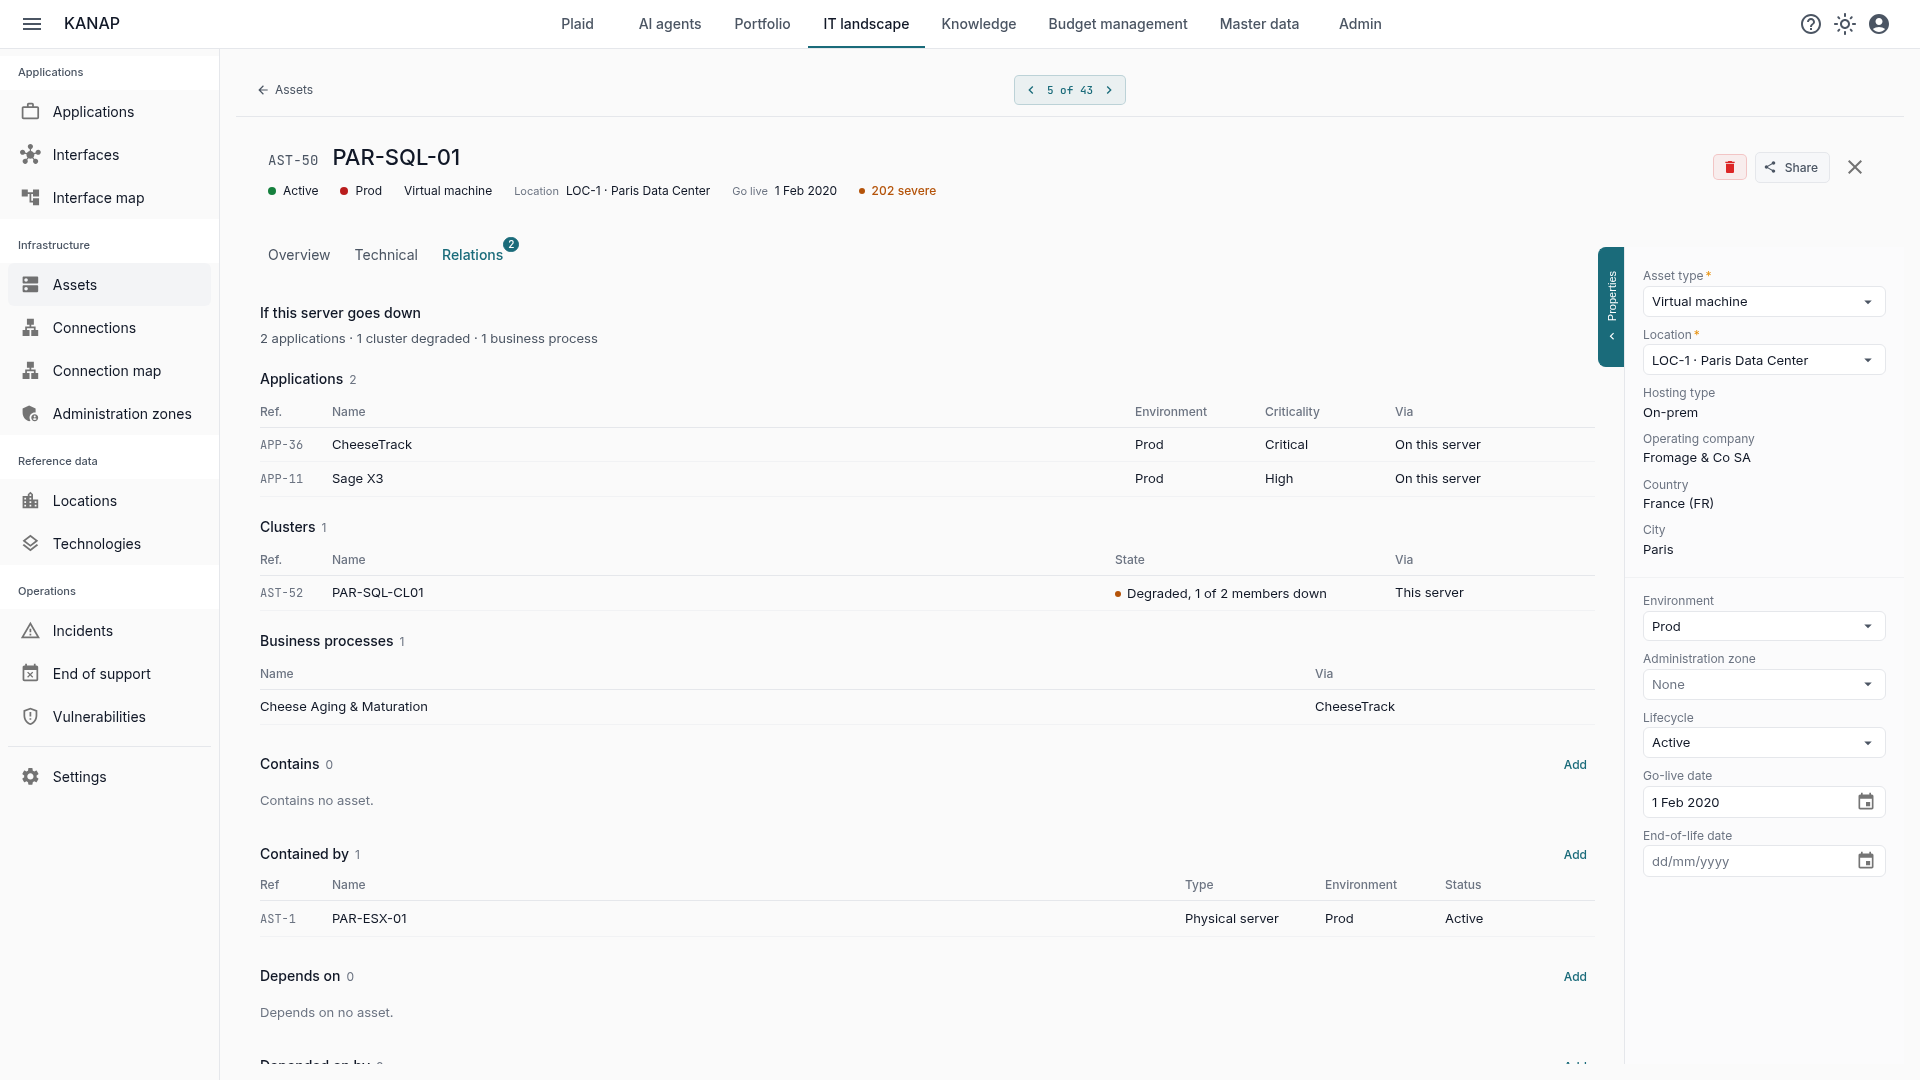
Wenn dieser Server ausfällt. Im Datensatz eines Servers öffnet sich der Reiter Beziehungen mit dem, was mit ihm ausfallen würde. Eine Übersichtszeile zählt die betroffenen Anwendungen, Assets, Cluster und Geschäftsprozesse. Eine Tabelle pro Typ liefert dann die Details: die Anwendungen, die darauf laufen, mit ihrer Kritikalität, die abhängigen Assets und die beeinträchtigten oder ausgefallenen Cluster.
Diese Ansichten stützen sich auf die Klassifizierung Ihrer Anwendungen, vorgestellt im Artikel Anwendungen klassifizieren. Wie immer in KANAP ist alles verknüpft, und der Wert entsteht durch die Verknüpfungen.
Ein Reiter Beziehungen auf jedem Datensatz
Anwendungen, Technologien, Assets, Verträge, Projekte, Anfragen, Budgetzeilen, Incidents, Schnittstellen und Standorte teilen jetzt denselben Reiter Beziehungen. Jeder verknüpfte Datensatz erscheint in einer kompakten Tabelle mit den wichtigen Fakten: Status, Fälligkeit, Betrag. Eine Verknüpfung wird über eine Suche hinzugefügt und sofort gespeichert. KANAP schlägt auch Verknüpfungen vor: bei einem Vertrag die Anwendungen und Assets desselben Lieferanten; bei einer Anwendung die Technologien ihrer Server. Eine Verknüpfung kann nur auf etwas zeigen, das Sie lesen dürfen.
Auch das Budget kommt voran
Das Budgetmodul, eines der umfangreichsten von KANAP, entwickelt sich weiter.
- Währungen: Ein Betrag ohne Wechselkurs für sein Jahr wird aus Summen, Berichten und Leistungsverrechnung herausgenommen und mit einem Link zur Eingabe des Kurses markiert. Ein Kurs lässt sich von Hand eingeben. Ein Wechsel der Berichtswährung holt die Kurse aller Jahre. Der Umsatz der Tochtergesellschaften wird umgerechnet, bevor er als Verrechnungsschlüssel dient. Siehe den Artikel Währungen im IT-Budget.
- Kostenstellen: In einer Budgetzeile bietet die Liste nur die Kostenstellen der zahlenden Gesellschaft an.
- Budgetdatei: Der Export enthält den Pfad der Kostenstelle, also den Bereich, und exportiert das laufende Jahr mit einem Klick. Die Prüfung vor dem Import meldet eine Zeile, deren Gesellschaft von der ihrer Kostenstelle abweicht.
- Gesellschaften: Zahlen und Eingabe in Ihrer Sprache, Umsatz mit seiner Währung, ein strengerer CSV-Import, und die Seite zum Einfrieren zeigt, wer ein Jahr eingefroren hat und wann.
Aktualisieren
Im gehosteten Dienst ist nichts zu tun: Sie sind bereits auf 26.10.6.
Wenn Sie KANAP selbst betreiben und bereits dem Zweig stable folgen (Version 26.10.1 oder neuer), wechseln Sie direkt auf 26.10.6. Sie enthält die Komponenten, die die jüngsten veröffentlichten Schwachstellen beheben: Node.js 24.22.1, nginx 1.31.8, OpenSSL 3.5.9 und Stammzertifikate ohne die kompromittierten eMudhra-Schlüssel. Es ist keine Aktion erforderlich.
Ist Ihre Installation älter als 26.10.1, folgt sie noch dem Hauptzweig. Stellen Sie sie zuerst auf stable um, wie es die Betriebsanleitung erklärt. Lesen Sie dann die Hinweise jeder Version bis 26.10.6: Ihre Empfehlungen summieren sich.
On-Premise bleiben die Schwachstellen und die tägliche Katalog-Synchronisierung ausgeschaltet, bis Sie sie aktivieren. Der Server muss dann die NVD, CVE.org und die Ausnutzungsquellen erreichen, oder jeweils einen Spiegel. Ein kostenloser NVD-API-Schlüssel wird empfohlen, um die Abfragezeiten zu verkürzen. Alles ist in der Konfigurationsanleitung beschrieben.
Neue Versionen verfolgen
In den kommenden Tagen stellen wir diese Funktionen im Blog vor: Schwachstellen, Technologien, Supportende, Administrationszonen und das Incident-Register. Bleiben Sie dran!